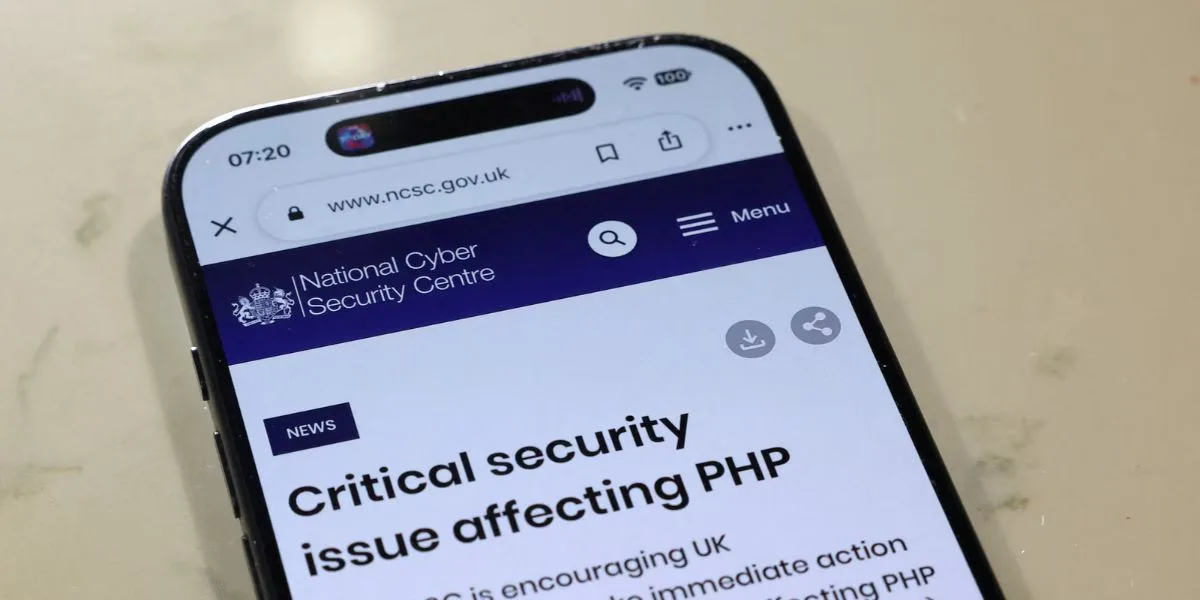
Ամբողջ աշխարհում կայքերը ենթարկվել են միլիոնավոր հարձակումների՝ դրանց ծրագրային կոդում վերջերս հայտնաբերված խոցելիությունը շահագործելու նպատակով, հայտնել են կիբեռանվտանգության ընկերությունները: ԱՄՆ Ազգային անվտանգության գործակալությունը (NSA) զգուշացրել է, որ այս թերությունը կարող է հարձակվողներին թույլ տալ իրենց հսկողության տակ վերցնել վեբ-սերվերները, գողանալ տվյալներ և խափանել ծառայությունների աշխատանքը, գրում է Guardian-ը։
Խնդիրն առաջացել է չորեքշաբթի օրը PHP ծրագրավորման լեզվում, որն ընկած է աշխարհի կայքերի շուրջ 70%-ի հիմքում: Սա ստիպել է կառավարություններին և ընկերություններին համացանցից անջատել իրենց կայքերը՝ հարձակումներից խուսափելու և թերությունը շտկող ծրագրային թարմացումները (patch) տեղադրելու համար:
Ի՞նչ է PHP-ն, և որքանո՞վ է լուրջ ծրագրավորման լեզվի այս թերությունը, որը կայքերի համատարած անջատումների պատճառ է դարձել
Մեծ Բրիտանիայում անջատվել է պետական 32 ծառայություն, խորհրդարանում հայտնել է կիբեռանվտանգության նախարար Լիզ Լոյդը: Նա նշել է, որ սա «մեծապես կանխարգելիչ միջոցառումների արդյունք է», քանի դեռ տեղադրվում էին թարմացումները: Մեծ Բրիտանիայի վարչապետի նստավայրից հայտնել են, որ քաղաքացիներին սպասարկող կրիտիկական ծառայություններից որևէ մեկը չի տուժել, և որ «որոշ սահմանափակ ծառայություններ կարող են ժամանակավորապես հասանելի չլինել», սակայն դա չի նշանակում, թե դրանք հաքերային հարձակման են ենթարկվել: Հինգշաբթի օրն անհասանելի դարձած կայքերից էր նաև BBC-ի «Traitors» շոուի էջը: Սա հատուկ մտահոգություն է առաջացրել դպրոցների, տեղական ինքնակառավարման մարմինների և բարեգործական կազմակերպությունների կողմից օգտագործվող համակարգերի խոցելիության վերաբերյալ, քանի որ դրանք կարող են չունենալ կիբեռանվտանգության մասնագիտացված թիմեր՝ խնդիրը արագ շտկելու համար:
Մեծ Բրիտանիայի Կիբեռանվտանգության ազգային կենտրոնի նախկին ղեկավար Սիարան Մարտինը այս թերությունն անվանել է «շատ վտանգավոր»՝ նշելով, որ թեև համացանցային ծրագրակազմերի խոցելիությունների մեծ մասն էական չեն, սա «վերջին հինգ տարվա ընթացքում հայտնաբերված ամենալուրջ խոցելիությունն է»:
Այնուամենայնիվ, Calif կիբեռանվտանգության ընկերության հետազոտող Ռայան Օսթինը, ով առանցքային դեր է ունեցել թերության հայտնաբերման գործում, ասել է. «Այս պահին չի թվում, թե դրա շահագործումը զանգվածային կամ լայնամասշտաբ բնույթ է կրում»:
Խոցելիությունը ստիպել է կառավարություններին վճռական քայլեր ձեռնարկել․ ԱՄՆ Ազգային անվտանգության գործակալությունը հայտարարել է, որ այն կարող է թույլ տալ չարագործներին զավթել վեբ-սերվերների կառավարումը, գողանալ զգայուն տվյալներ, խափանել ծառայությունները և ավելի խորը թափանցել ցանցի մեջ: Պետական կայքերն արագորեն անջատվել են՝ թարմացումը տեղադրելու համար, որից հետո շատերն անմիջապես վերականգնել են աշխատանքը:
Չորեքշաբթի լույս հինգշաբթի գիշերը Cloudflare կիբեռանվտանգության ընկերության գլխավոր տնօրեն Մեթյու Փրինսը հայտնել է, որ խնդրի մասին հայտարարվելուց հետո առաջին 45 րոպեում ընկերությունն արձանագրել է թերությունը շահագործելու տասնյակ հազարավոր փորձեր, որոնք «երկու ժամում հասել են հարյուր հազարավորի, իսկ այժմ արդեն՝ միլիոնավորի»:
Մեկ այլ կիբեռանվտանգության ընկերություն՝ Amazon Threat Intelligence-ը, հավելել է, որ խոցելիությունը, որը ստացել է PHP2Shell անվանումը, «այժմ լայնորեն շահագործվում է ցանցում»: Ընկերությունը նշել է, որ արձանագրել է տարբեր դերակատարների կողմից իրականացված բազմաթիվ փորձեր՝ մինչև չորեքշաբթի օրը PHP-ի մշակողների կողմից թարմացման թողարկումը խոցելիությունն օգտագործելու ուղիներ գտնելու համար:
Cloudflare-ը նաև հայտնել է, որ պաշտոնական հայտարարությունից 10 ժամ առաջ արդեն իսկ նկատել էր խոցելիությունը շահագործելու հազարավոր փորձեր: Սա մտահոգություն է առաջացրել ահազանգման գործընթացի վերաբերյալ․ կիբեռանվտանգության փորձագետ, պրոֆեսոր Ալան Վուդվարդն ասել է, որ թերության մասին բացահայտվել է թարմացման թողարկումից մեկ օր առաջ, և որ «ինչ-որ մեկը ժամանակից շուտ է արտահոսք տվել» (գաղտնիքը բացել):
Ինտերնետային ենթակառուցվածքների փորձագետ Միխալ Վոզնյակը նշել է, որ PHP-ի այս խոցելիությունը կարող է թույլ տալ թշնամական դերակատարներին «զավթել» թիրախավորված կայքերի ռեսուրսները: Այնպիսի կայքեր, ինչպիսիք են Slack-ը կամ Wikipedia-ն, հասանելիություն ունեն հաշվողական հզորությունների, սերվերների և IP հասցեների, որոնք դրանք տեղորոշում են համացանցում: Շատ դեպքերում այս ենթակառուցվածքը կառավարվում և միջնորդավորվում է PHP-ի միջոցով:
Հանցավոր խմբավորումները, պետությունների կողմից հովանավորվող հաքերները կամ կրիպտոարժույթ արդյունահանողները (մայնեռները) կարող են «բույն դնել» խոցելի կայքերում՝ օգտագործելով PHP-ի այս թերությունը, ապա այդ ռեսուրսներն ծառայեցնել իրենց նպատակներին: Հաքերային խումբը կարող է օգտագործել խոցելի կայքի IP հասցեն՝ հարձակումներ գործելու համար, որոնք հետագայում հնարավոր չի լինի կապել իրենց հետ: Իսկ կրիպտո-մայնեռները կարող են օգտագործել սերվերի հաշվողական հզորությունը՝ անվճար իրականացնելու իրենց էներգատար հաշվարկները: